Un certificado caducado es una de las causas de caída más evitables y, a la vez, de las más comunes. Cuando ocurre, los navegadores muestran un aviso a pantalla completa, las API rechazan la conexión y los clientes suponen que el sitio ha sido atacado. Monitorizar los certificados desde fuera es sencillo, barato y evita toda una clase de incidentes.
Qué hace TLS
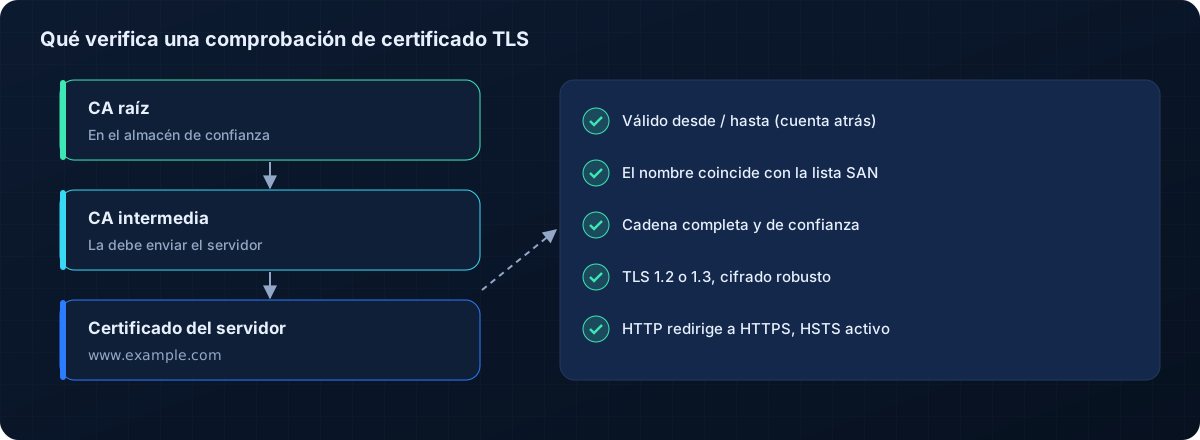
Transport Layer Security cifra el tráfico entre un cliente y un servidor y permite al cliente comprobar que habla con el servidor correcto. La comprobación se basa en una cadena de certificados: el certificado del servidor está firmado por una autoridad intermedia, que a su vez está firmada por una autoridad raíz en la que el cliente ya confía.
Por qué los certificados siguen causando caídas
- Las renovaciones manuales se olvidan cuando se marcha quien las configuró.
- La automatización falla en silencio: una tarea de renovación deja de funcionar tras un cambio de DNS o de firewall y nadie lo nota durante semanas.
- Las copias se desincronizan: el certificado nuevo se instala en un balanceador pero no en los demás.
- Cadenas incompletas: el servidor envía su certificado sin el intermedio; algunos clientes funcionan y otros fallan.
Además, la vida de los certificados se acorta. El CA/Browser Forum aprobó un calendario que reduce por etapas la validez máxima de los certificados TLS públicos, de 398 días a 47 días en 2029. Una vida más corta reduce el riesgo, pero hace imprescindibles una automatización fiable y la monitorización.
Qué comprobar, además de la fecha de caducidad
| Comprobación | Por qué importa |
|---|---|
| Días hasta la caducidad | Tiempo para actuar antes de que los clientes vean avisos |
| Cadena completa | La falta de intermedios rompe algunos clientes |
| Nombre y SAN | El certificado debe cubrir todos los nombres que usa el sitio |
| Emisor | Un emisor inesperado puede revelar errores de configuración o interceptación |
| Versiones del protocolo | TLS 1.0 y 1.1 están obsoletos; deben usarse TLS 1.2 y 1.3 |
| Cifrado | Los cifrados débiles debilitan la protección |
| Redirección de HTTP a HTTPS y HSTS | Evitan que los usuarios se queden en HTTP sin cifrar |
Un buen monitor lee el certificado aunque no sea válido, para indicar qué falla y no solo que algo falla.
Monitorice desde fuera
Las comprobaciones internas pueden ser correctas mientras los clientes fallan: en su camino puede haber una regla de firewall, una configuración de CDN o un certificado distinto en otro nodo. La monitorización externa se conecta como lo hace un cliente y registra lo que ve.
APEX Pingmora comprueba cada sitio de forma programada, lee el certificado completo, incluidos caducidad, emisor, clave, protocolo, cifrado, cadena, nombre y nombres alternativos, y muestra en su panel los certificados que requieren atención. La ventana de aviso por defecto es de 21 días y puede ajustarse de 1 a 365 días. También comprueba por separado HTTP y HTTPS, incluida la redirección, HSTS y la compatibilidad con HTTP/2.
Una rutina sencilla para los certificados
- Inventaríe todos los nombres públicos, incluidas API, correo y antiguas webs de marketing.
- Automatice la renovación siempre que pueda, con clientes ACME y alertas si fallan.
- Monitorice desde fuera cada nombre, con una ventana de aviso que deje tiempo para actuar.
- Compruebe cada nodo tras un balanceador, no solo la dirección que resuelven los usuarios.
- Revise protocolos y cifrados al menos una vez al año y tras cambios de plataforma.
Conclusiones
- Los certificados caducados son caídas evitables.
- Compruebe la cadena, los nombres, los protocolos y las redirecciones, no solo la fecha.
- Los certificados más cortos hacen imprescindibles la automatización y la monitorización.
- Monitorice desde fuera, como se conectan sus clientes.