Pruebas de SIEM y simulación de ataques

Demuestre que su SIEM detecta el ataque antes de que un atacante real lo ponga a prueba.

APEX JediSyslogger genera logs de seguridad realistas de firewalls, servidores, servicios en la nube y sistemas de identidad simulados, inyecta escenarios de ataque a demanda y los envía a su SIEM. Su motor de detección integrado muestra qué debería detectarse, para ver exactamente dónde se quedan cortas sus reglas.

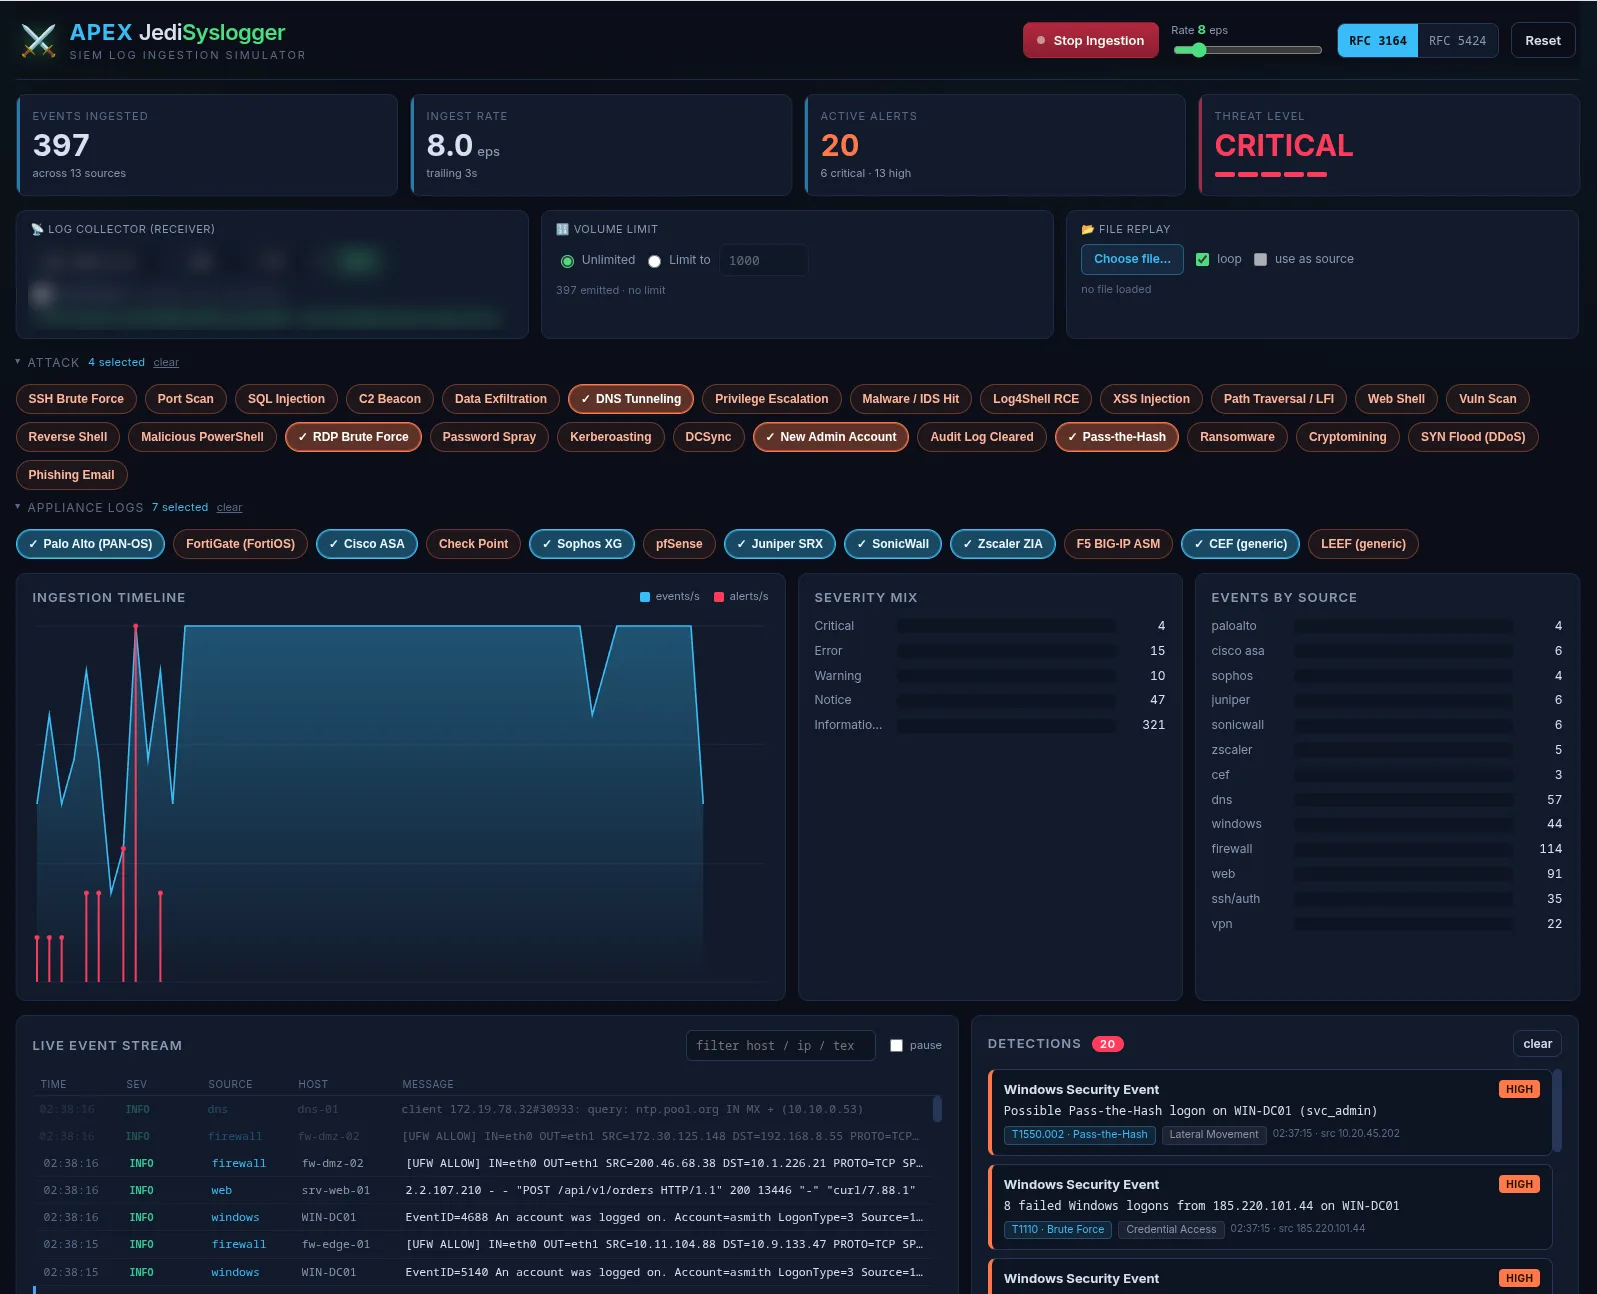
Captura de APEX JediSyslogger: contadores de eventos, nivel de amenaza, flujo de logs con eventos de dispositivos y alertas etiquetadas con ATT&CK
Captura del producto: flujo de logs en directo, contadores, nivel de amenaza y detecciones.
56formatos de logs de dispositivos
90escenarios de ataque
54reglas de detección integradas
3modos: escritorio, terminal y servidor

Visión general

Una detección que se puede demostrar

Un SIEM puede parecer sano y aun así no ver ataques: un parser cambió tras una actualización, un nombre de campo no coincide con una regla o una regla nunca se probó contra un ataque real. Esas brechas permanecen en silencio hasta el incidente.

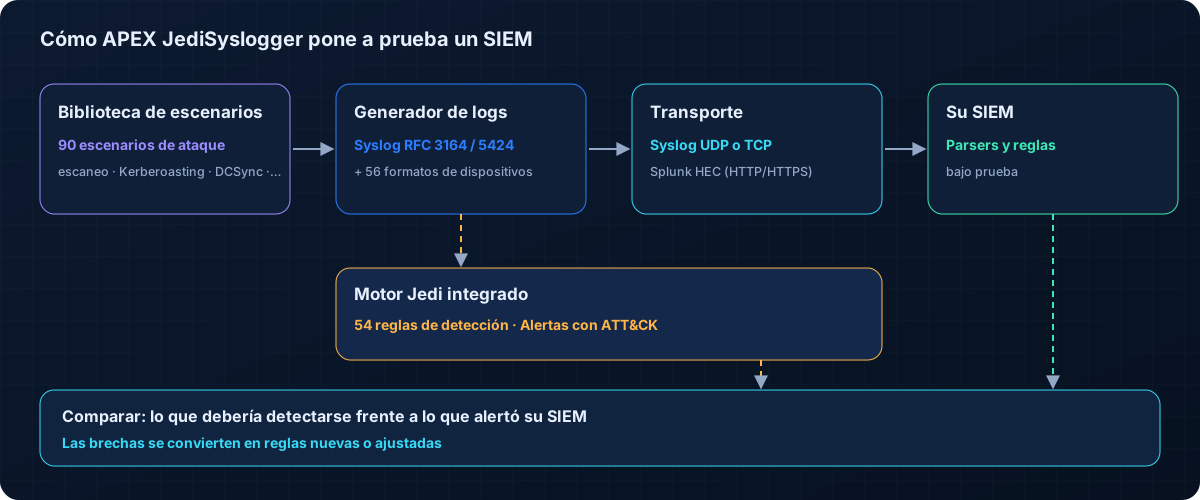
JediSyslogger cierra esa brecha. Produce los logs que generaría su entorno durante un ataque, en los formatos que espera su SIEM, y los envía por los mismos transportes que sus fuentes reales. Su propio motor genera las alertas que deberían aparecer, mapeadas a MITRE ATT&CK.

Cybercontrol usa JediSyslogger en cada proyecto SIEM. Los equipos de seguridad también lo usan para formar a analistas con datos realistas que no contienen información real de clientes.

Capacidades

Un laboratorio completo para la ingeniería de detección

Todas las capacidades siguientes existen en la versión actual del producto.

01

Generación de logs de seguridad realistas

Syslog estándar y los formatos nativos de los dispositivos y servicios de un entorno moderno.

  • Syslog RFC 3164 y RFC 5424
  • 56 formatos de dispositivos: Palo Alto, FortiGate, Cisco ASA/FTD, Check Point, Sophos, Juniper, Zscaler, F5 y más
  • Snort, Suricata, Zeek, BIND, Postfix, Proofpoint, Sysmon, auditd, Windows mediante Snare
  • AWS CloudTrail y GuardDuty, Azure, Microsoft 365, Entra ID, Defender, CrowdStrike, Okta, auditoría de Kubernetes, CEF, LEEF y OCSF
02

90 escenarios de simulación de ataques

Inyecte un ataque completo en el tráfico de fondo y vea cómo recorre su cadena de procesamiento.

  • Escaneos de puertos, fuerza bruta, Log4Shell y ataques web
  • Kerberoasting, DCSync, Golden Ticket e Impacket SecretsDump
  • Ransomware, bombardeo de notificaciones MFA, viaje imposible y exfiltración de buzones
  • Escape de contenedores y 11 escenarios de técnicas nuevas en ATT&CK v18
03

Mapeo a MITRE ATT&CK

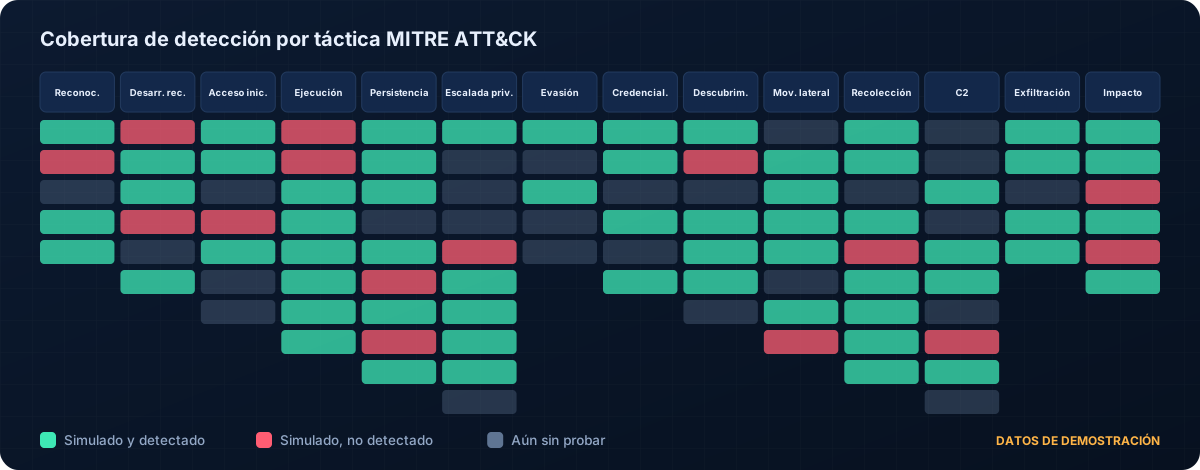
Cada escenario y cada alerta integrada se etiqueta con la técnica ATT&CK que representa.

  • Cobertura medida por táctica y técnica
  • Un indicador de nivel de amenaza de Guarded a Critical
  • Un lenguaje común entre ingenieros, analistas y dirección
04

Validación de reglas de detección

El motor Jedi integrado, con 54 reglas con estado, muestra qué debería detectarse. Compárelo con lo que alertó su SIEM.

  • Encontrar reglas que nunca saltan y parsers que pierden campos
  • Volver a probar tras cada actualización del SIEM o de los parsers
  • Convertir las brechas en reglas de detección nuevas o ajustadas
05

Integración con syslog y Splunk HEC

Envíe los eventos exactamente como lo hacen sus fuentes reales.

  • Syslog UDP y TCP a cualquier colector
  • Splunk HTTP Event Collector por HTTP o HTTPS, con token, índice y sourcetype
  • Prueba de conectividad antes de enviar
  • Ritmo de 0 a 60 eventos por segundo, límite de volumen y reproducción en bucle de un archivo de log
06

Formación de analistas SOC

Datos realistas sin información real de clientes, para ejercicios que se parecen a un turno real.

  • Escenarios repetibles para ejercicios y evaluaciones
  • Modo servidor multiusuario, cada usuario con su configuración
  • Modo terminal con salida JSON para laboratorios automatizados

Por dentro

Cómo funciona una prueba de detección

Elija un escenario, deje que JediSyslogger genere los logs y los envíe a su SIEM, y compare las detecciones esperadas con las alertas que generó su SIEM.

Casos de uso

Quién lo usa y para qué

Ingeniería de detección

Construir y ajustar reglas frente a ataques realistas, y demostrar que saltan.

Migraciones y actualizaciones de SIEM

Repetir los mismos escenarios antes y después de un cambio para detectar parsers y reglas rotos.

Formación del SOC

Dar a los analistas incidentes realistas que investigar, sin datos reales de clientes.

Auditorías y evaluaciones

Aportar evidencias de la cobertura de detección mapeada a MITRE ATT&CK.

Especificaciones

Especificaciones técnicas

Detalles de despliegue e integración de la versión actual (1.2).

Escritorio y terminal

Ejecútelo en el portátil de un ingeniero o en un laboratorio, sin servidor y sin inicio de sesión.

Servidor compartido

Modo servidor multiusuario con inicio de sesión y HTTPS, para equipos y aulas de formación.

Formatos de logRFC 3164, RFC 5424 y 56 formatos de dispositivos
Escenarios90 (83 escenarios de ataque y 7 escenarios especiales)
Motor de detección54 reglas con estado, cada una etiquetada con su técnica ATT&CK
SalidaSyslog UDP, syslog TCP, Splunk HEC por HTTP o HTTPS
Control de ritmoDe 0 a 60 eventos por segundo, límite de volumen, reproducción de archivos de log
ModosAplicación de escritorio, herramienta de terminal jedi (panel, sin interfaz, JSON), servidor multiusuario con HTTPS
Seguridad del servidorRoles de usuario y administrador, 2FA TOTP, bloqueo de cuentas, contraseñas con scrypt
PlataformasWindows, macOS y Linux (.deb, .rpm, .pkg.tar.zst, tar.gz, Homebrew)
RequisitosNode.js 18 o posterior, o el ejecutable único con el entorno incluido
No incluidoSyslog sobre TLS no forma parte de la versión actual (HEC sobre HTTPS sí)

APEX JediSyslogger

Preguntas técnicas

¿Funcionará con nuestro SIEM?

Si su SIEM acepta syslog por UDP o TCP, o el HTTP Event Collector de Splunk, puede recibir eventos de JediSyslogger. Los formatos siguen los diseños de log nativos de cada fabricante, de modo que también se prueban sus parsers actuales.

¿Ataca nuestros sistemas?

No. JediSyslogger solo genera eventos de log que describen actividad simulada. No se ejecuta nada contra sus equipos ni su red.

¿Podemos usarlo para formar analistas?

Sí. Los escenarios son repetibles y no contienen datos reales de clientes, lo que los hace adecuados para ejercicios, incorporaciones y evaluaciones.

¿Es adecuado para un SIEM en producción?

Sí, con cuidado: envíe los eventos de prueba a un índice dedicado o etiquételos, para distinguirlos de los reales y excluirlos de los informes.

Descubra qué detecta realmente su SIEM

Reserve una demostración o un proyecto de pruebas de detección y obtenga un mapa de cobertura de su SIEM mapeado a MITRE ATT&CK.

Contacto

Hablemos de su seguridad

Cuéntenos sobre su empresa y lo que le preocupa. Un especialista le responderá con los siguientes pasos y, si lo desea, programará una evaluación inicial gratuita o una demostración.

Qué ocurre después

  • Un especialista lee su mensaje y le responde
  • Una breve llamada para entender sus necesidades
  • Una evaluación gratuita o una demostración a medida

Al enviar se abre su aplicación de correo con el mensaje preparado. Este sitio no almacena nada.