Monitorización de disponibilidad, TLS y rendimiento

Sepa que sus sitios web están en línea, son seguros y rápidos, antes de que lo noten sus clientes.

APEX Pingmora vigila desde fuera sus sitios y aplicaciones web. Comprueba la disponibilidad por HTTP y HTTPS, lee en detalle cada certificado TLS, mide en qué se va el tiempo de carga e identifica la tecnología de cada sitio, con gráficos e informes que cualquiera puede entender.

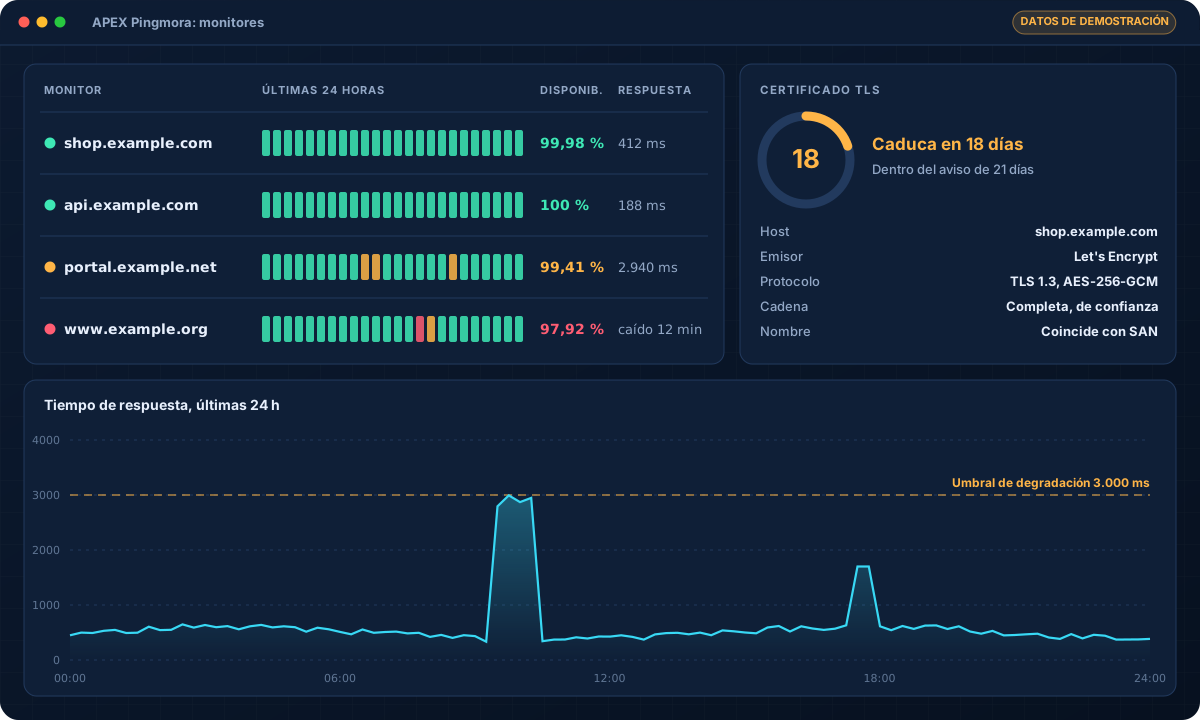
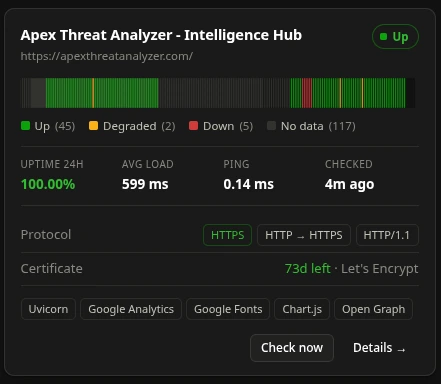
Ilustración del panel de APEX Pingmora con datos de demostración: monitores con barras de disponibilidad de 24 horas, disponibilidad y tiempos de respuesta, un certificado TLS que caduca en 18 días y un gráfico de tiempos de respuesta de 24 horas
Ilustración con datos de demostración. Monitores, estado del certificado y tiempo de respuesta.
5fases de tiempo por comprobación
102firmas de tecnologías
21días de aviso de certificado por defecto
1 minintervalo mínimo en la interfaz

Visión general

Visibilidad desde fuera de su presencia web

Un sitio web puede estar caído, lento o a un día de que caduque su certificado mientras todos los sistemas internos parecen en orden. Los clientes lo notan primero y la confianza se resiente.

Pingmora comprueba cada sitio con su propia frecuencia, desde cada minuto hasta una vez al día. Verifica la respuesta, lee el certificado TLS aunque no sea válido, divide el tiempo de respuesta en sus fases y registra qué tecnologías expone el sitio.

Cybercontrol usa Pingmora para prestar la monitorización de sitios web y certificados, y para vigilar la cara pública de la superficie de ataque de cada cliente.

Capacidades

Todo lo que necesita saber sobre la salud de un sitio web

Todas las capacidades siguientes existen en la versión actual del producto.

01

Monitorización de disponibilidad

Comprobaciones HTTP flexibles para sitios, API y endpoints, con una definición exacta de qué significa «en línea».

  • Métodos GET, HEAD, POST, PUT y OPTIONS, cabeceras y cuerpo propios
  • Códigos de estado esperados y una palabra clave que debe, o no debe, aparecer
  • Intervalos de 1 minuto a 1 día, tiempo de espera de 15 segundos por defecto
  • Estado degradado cuando la respuesta supera un umbral (3.000 ms por defecto)
02

Monitorización HTTP y HTTPS

HTTP y HTTPS se comprueban por separado, de modo que una redirección rota o una cabecera de seguridad ausente no se esconde tras una página que funciona.

  • Redirección de HTTP a HTTPS
  • Compatibilidad con HSTS y HTTP/2
  • Opciones de seguir redirecciones y verificar TLS
  • Comprobaciones de salud de aplicaciones APEX y ARES, con los componentes que fallan
03

Monitorización de certificados TLS

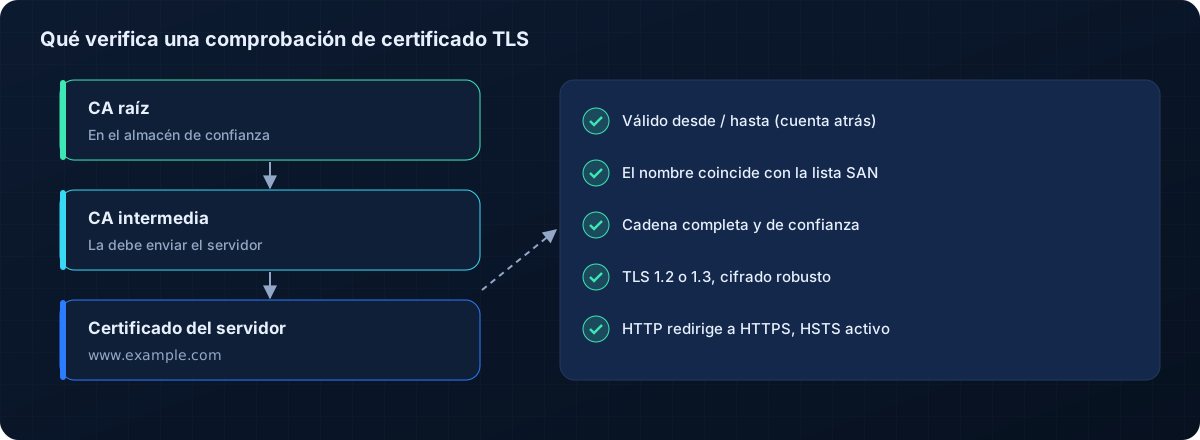
Se lee el certificado completo, aunque no sea válido o ya haya caducado, para ver exactamente qué falla.

  • Días hasta la caducidad, emisor, clave, versión del protocolo y cifrado
  • Validación de la cadena y del nombre, nombres alternativos (SAN)
  • Ventana de aviso configurable, 21 días por defecto (de 1 a 365)
  • Lista en el panel de los certificados que requieren atención
04

Análisis de rendimiento

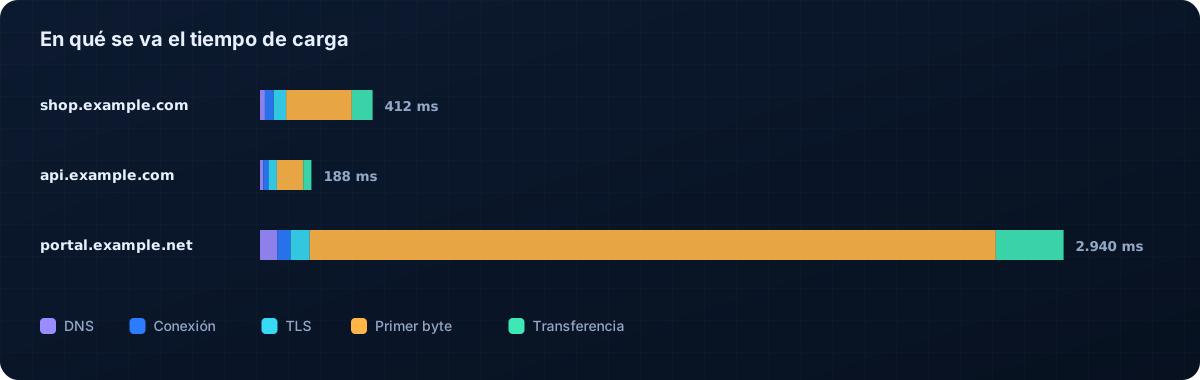
Cada comprobación divide el tiempo de respuesta en cinco fases, para saber si un sitio lento es un problema de DNS, de red, de TLS o de la aplicación.

  • DNS, conexión, TLS, primer byte y transferencia
  • Ping ICMP, o tiempo del saludo TCP si ICMP está bloqueado
  • «¿Por qué degradado?» explica la causa de un resultado lento
  • «Comprobar ahora» ejecuta una prueba con traza paso a paso
05

Identificación de tecnologías

102 firmas identifican servidores web, CDN, frameworks, gestores de contenidos y bibliotecas JavaScript, con la evidencia de cada coincidencia.

  • Evidencia visible de cada tecnología detectada
  • Registro de los cambios en la tecnología del sitio
  • Información útil para la gestión de vulnerabilidades y la revisión de la superficie de ataque
06

Informes históricos

Historial de disponibilidad y rendimiento listo para la dirección y las revisiones de servicio.

  • Barras de disponibilidad de 24 horas, 7 días y 30 días
  • Vistas de detalle de 1 hora a 1 año
  • Informes en PDF, CSV o HTML del día, la semana, el mes o el año anteriores
  • Informes descargables o enviados por correo de forma programada
07

Seguro por diseño

Una aplicación multiusuario en la que cada usuario ve solo sus propios monitores.

  • Autenticación en dos pasos (TOTP) obligatoria por defecto, códigos de recuperación
  • Bloqueo de la cuenta tras intentos fallidos repetidos
  • Tokens de API con ámbitos de lectura, escritura y administración y fecha de caducidad
  • Copias de seguridad cifradas (AES-256-GCM) en disco local, SFTP o S3

Por dentro

Una comprobación por dentro

Cada comprobación registra qué ocurrió en cada paso, de la consulta DNS al último byte, y qué dice el certificado TLS.

Casos de uso

Quién la usa y para qué

Comercio electrónico y servicios online

Asegurar que tiendas, sistemas de reservas y portales de clientes están accesibles y son rápidos.

Gestión de certificados

Ver cada certificado a punto de caducar, mal configurado o servido con una cadena incompleta.

Proveedores de servicios TI

Mostrar a sus clientes informes de disponibilidad de los sitios y aplicaciones que gestiona para ellos.

Revisión de la superficie de ataque

Seguir qué tecnologías y versiones exponen sus sitios públicos y cuándo cambian.

Especificaciones

Especificaciones técnicas

Detalles de despliegue e integración de la versión actual (1.3).

Nube de Cybercontrol

Monitorización como servicio gestionado: configuramos las comprobaciones, revisamos los resultados y hacemos el seguimiento con usted.

Su infraestructura

Pingmora en Kubernetes, con Docker Compose o como paquete Linux nativo en sus propios servidores.

Tipos de comprobaciónComprobaciones HTTP(S); comprobaciones de salud de aplicaciones APEX y ARES
IntervalosDe 1 minuto a 1 día en la interfaz; hasta 30 segundos mediante la API
TiemposDNS, conexión, TLS, primer byte, transferencia; ping ICMP o TCP
Detalles TLSCaducidad, emisor, clave, protocolo, cifrado, cadena, nombre, SAN, protocolos admitidos
Identificación de tecnologías102 firmas con evidencia
InformesPDF, CSV, HTML; día, semana, mes, año; descarga o correo programado
APIAPI REST en /api/v1 con descripción OpenAPI y tokens con ámbitos y caducidad
Seguridad2FA TOTP, bloqueo de cuentas, monitores por usuario, copias cifradas
DespliegueKubernetes, Docker Compose (PostgreSQL o SQLite), paquetes Linux nativos (.deb, .rpm, .pkg.tar.zst)
No incluidoNotificaciones push inmediatas, varias ubicaciones de comprobación, páginas de estado públicas e inicio de sesión único no forman parte de la versión actual

APEX Pingmora

Preguntas técnicas

¿Envía Pingmora alertas inmediatas de caída?

La versión actual muestra los problemas en el panel y en los informes programados por correo; no envía notificaciones inmediatas. En el servicio gestionado de Cybercontrol, nuestro equipo hace el seguimiento de caídas y certificados próximos a caducar.

¿Puede monitorizar aplicaciones internas?

Sí. Si Pingmora funciona dentro de su red, puede comprobar sitios y API internos además de los públicos.

¿Funciona con certificados de cualquier autoridad?

Sí. Pingmora lee cualquier certificado que presente el servidor, de autoridades públicas o privadas, e informa de qué falla aunque el certificado no sea válido.

¿Quién puede ver nuestros monitores?

Cada usuario ve solo sus propios monitores. Los administradores gestionan los usuarios, y el acceso exige autenticación en dos pasos por defecto.

Vea sus propios sitios web en APEX Pingmora

Reserve una demostración y comprobaremos en directo algunos de sus sitios: disponibilidad, certificados, tiempos y tecnología.

Contacto

Hablemos de su seguridad

Cuéntenos sobre su empresa y lo que le preocupa. Un especialista le responderá con los siguientes pasos y, si lo desea, programará una evaluación inicial gratuita o una demostración.

Qué ocurre después

  • Un especialista lee su mensaje y le responde
  • Una breve llamada para entender sus necesidades
  • Una evaluación gratuita o una demostración a medida

Al enviar se abre su aplicación de correo con el mensaje preparado. Este sitio no almacena nada.