Los atacantes empiezan por donde usted es visible: dominios, webs públicas, pasarelas VPN, servidores de correo, almacenamiento en la nube y el servidor de pruebas que alguien montó hace dos años y olvidó. Su superficie de ataque externa es todo lo que un atacante puede alcanzar desde internet. Gestionarla significa saber qué hay, entender su riesgo y reducirlo de forma continua.
Por qué la superficie de ataque no deja de crecer
- Los servicios en la nube se publican en minutos, a menudo fuera de los procesos habituales de TI.
- Las webs de marketing y de campañas las crean agencias y sobreviven a su propósito.
- Las fusiones y adquisiciones aportan dominios y sistemas que nadie conoce del todo.
- El teletrabajo añade VPN, pasarelas de escritorio remoto y herramientas de colaboración.
- Los terceros alojan servicios con su marca.
Cada activo olvidado está sin parchear, sin vigilar y sigue contando con la confianza de sus clientes.
El ciclo de gestión de la superficie de ataque
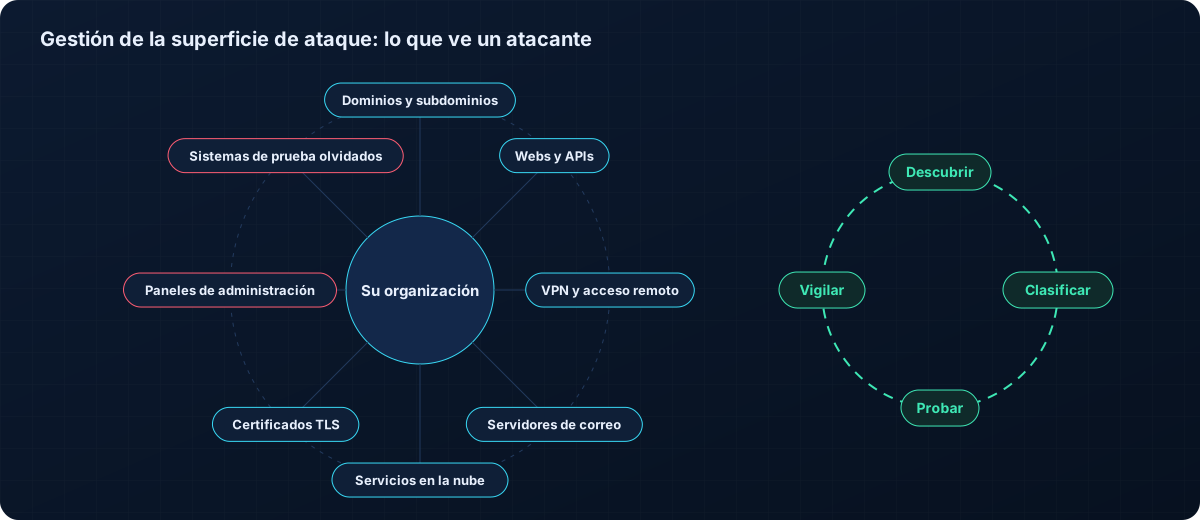
1. Descubrir
Construya un inventario desde varios ángulos: dominios registrados y registros DNS, los registros de transparencia de certificados (todo certificado público queda registrado, lo que revela nombres de servidores), los rangos IP propios, las cuentas cloud y el conocimiento de quienes gestionan cada servicio.
2. Evaluar
Para cada activo, anote qué expone: servicios abiertos, software y versiones, configuración TLS, páginas de acceso y quién es su responsable. La identificación de tecnologías ayuda: saber que un sitio usa un gestor de contenidos o un servidor web concreto lo relaciona directamente con las vulnerabilidades pertinentes.
3. Priorizar
Ordene los hallazgos según lo que un atacante podría hacer con ellos:
| Hallazgo | Riesgo habitual |
|---|---|
| Vulnerabilidad explotada conocida en un servicio expuesto | Crítico |
| Interfaz de acceso remoto o de administración abierta a internet | Alto |
| Certificado caducado o no válido | Medio: confianza y disponibilidad |
| Software desactualizado sin explotación conocida | Medio |
| Sitio sin uso y sin datos sensibles | Bajo, pero elimínelo |
4. Reducir
La mejor corrección suele ser eliminar. Retire lo que ya no se necesita, ponga las interfaces de administración tras una VPN o una autenticación robusta, parchee lo que deba quedarse y asigne un responsable a cada activo restante.
5. Vigilar
La superficie cambia cada semana. Vigile la disponibilidad, los certificados y los cambios de tecnología de cada sitio público, y repita el descubrimiento de forma periódica.
Cómo ayudan las aplicaciones APEX
APEX Pingmora vigila desde fuera los sitios públicos: disponibilidad, comportamiento HTTP y HTTPS, el certificado TLS completo y 102 firmas de tecnologías con registro de cambios. APEX Threat Intelligence relaciona las tecnologías que expone con las vulnerabilidades que se están explotando. Juntas convierten un inventario puntual en visibilidad continua, y nuestros analistas transforman los hallazgos en un plan de reducción.
Preguntas para esta semana
- ¿Cuántos dominios tiene su organización y quién los renueva?
- ¿Qué servicios son accesibles desde internet, y por qué?
- ¿Qué sitios públicos no tienen un responsable claro?
- ¿Cuándo comprobó alguien por última vez los certificados y las versiones de software de todos ellos?
Conclusiones
- Su superficie de ataque es todo lo accesible desde internet, incluido lo que ha olvidado.
- Descubra desde varias fuentes; después evalúe, priorice y reduzca.
- Eliminar los activos sin uso suele ser la mejor mejora de seguridad disponible.
- Vigile de forma continua: la superficie cambia cada semana.