«¿Detectamos el ransomware?» es una pregunta que ningún equipo de seguridad puede responder con un simple sí. El ransomware no es una acción, sino una secuencia: acceso inicial, ejecución, escalada de privilegios, descubrimiento, movimiento lateral y, por último, cifrado. MITRE ATT&CK aporta un lenguaje común para dividir los ataques en esos pasos, de modo que la detección se pueda medir paso a paso.
Qué es ATT&CK
MITRE ATT&CK es una base de conocimiento pública sobre el comportamiento de los atacantes, basada en observaciones reales. Se organiza en tres niveles:
- Tácticas: el objetivo del atacante en cada momento, como Initial Access, Credential Access o Exfiltration. La matriz Enterprise tiene 14 tácticas.
- Técnicas: cómo se logra el objetivo, por ejemplo T1110 Brute Force o T1003 OS Credential Dumping.
- Subtécnicas: variantes más concretas, como T1110.003 Password Spraying.
Cada técnica tiene un identificador, una descripción, ejemplos de grupos y software que la han usado, fuentes de datos que pueden revelarla y mitigaciones recomendadas. MITRE publica nuevas versiones con regularidad, añadiendo y refinando técnicas.
Por qué importa a quien defiende
ATT&CK convierte objetivos vagos en objetivos medibles. En lugar de «mejorar la detección», un equipo puede decir «detectamos 6 de las 9 técnicas de acceso a credenciales más relevantes para nosotros y añadiremos las otras 3 este trimestre». Además, da a ingenieros, analistas, dirección y auditores un vocabulario común.
Mapear sus reglas
Empiece con un inventario de sus reglas de detección y etiquete cada una con la técnica que detecta. Una regla puede corresponder a varias técnicas, y una técnica suele necesitar varias reglas para distintas fuentes de datos.
- Exporte las reglas del SIEM con su lógica.
- Etiquete cada regla con los identificadores de técnica ATT&CK.
- Anote la fuente de datos de la que depende cada regla.
- Marque las reglas que nunca han saltado o nunca se han probado.
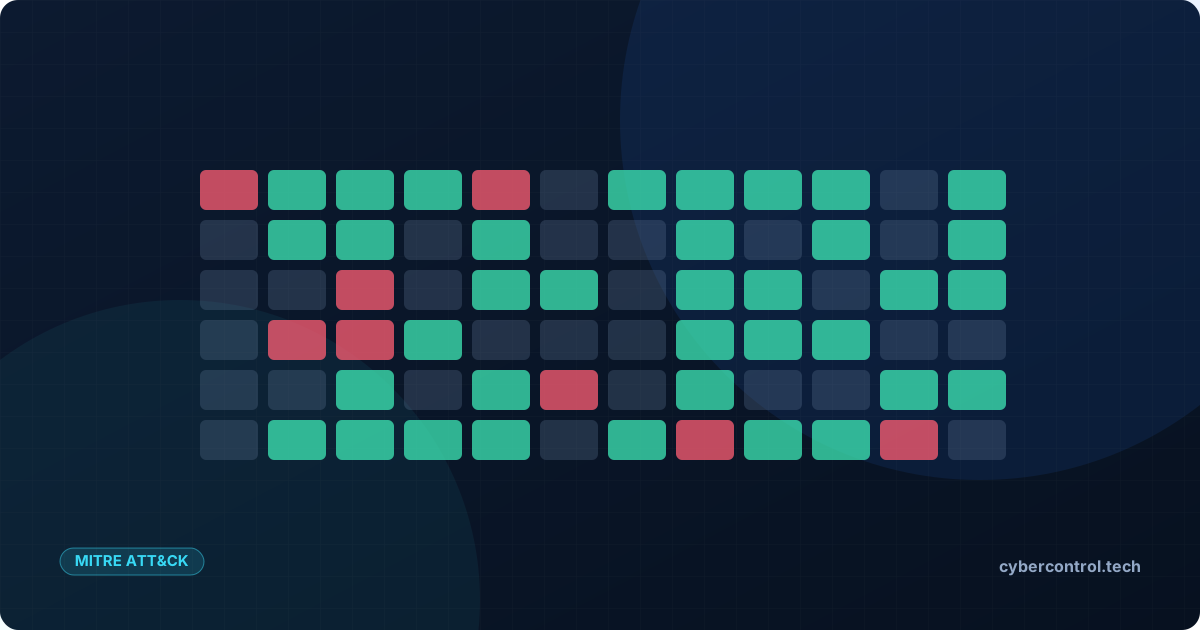
El resultado suele sorprender: un grupo de reglas alrededor de unas pocas técnicas conocidas y grandes zonas vacías en el resto.
Priorice: no todas las técnicas importan igual
Cubrir toda la matriz no es realista ni necesario. Priorice las técnicas que:
- usan los grupos que atacan a su sector;
- aparecen en las cadenas habituales de ransomware e intrusión;
- afectan a los sistemas que usted utiliza (identidad cloud, dominio Windows, aplicaciones web);
- se pueden detectar con datos que ya recoge.
La inteligencia de amenazas ayuda: las plataformas que siguen a los actores de amenazas y las técnicas que usan muestran qué partes de la matriz merecen atención primero.
De «mapeado» a «demostrado»
Una regla etiquetada con T1558.003 Kerberoasting es una afirmación, no una prueba. Puede tener un error, depender de un campo que el parser no produce o estar desactivada. La cobertura solo cuenta cuando se ha probado.
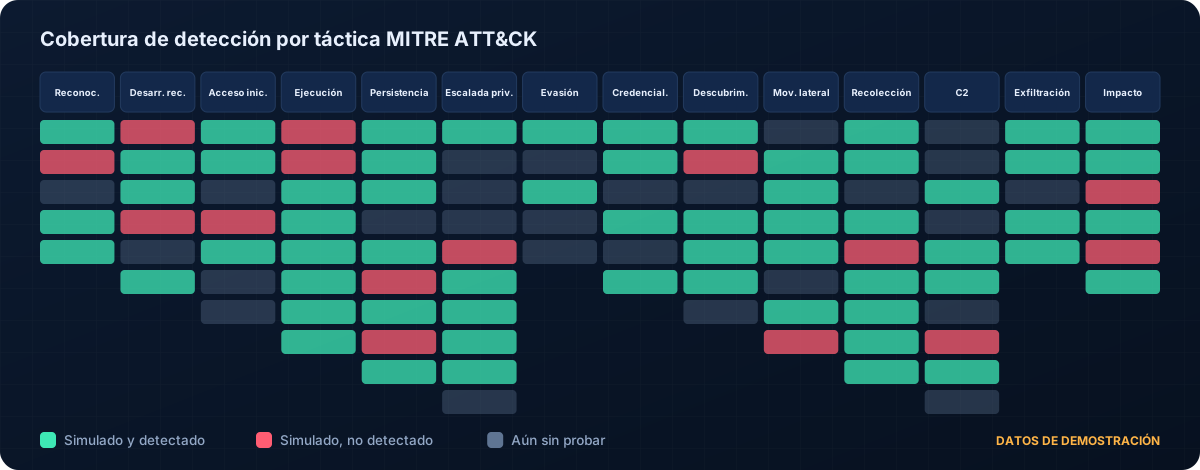
Una campaña de pruebas de detección reproduce un escenario por técnica y registra tres resultados para cada una: detectada, simulada pero no detectada y aún sin probar. El mapa anterior es el tipo de imagen que se obtiene: muestra exactamente dónde invertir a continuación.
APEX JediSyslogger etiqueta cada uno de sus 90 escenarios y sus 54 reglas de detección integradas con la técnica ATT&CK que representan, lo que facilita esta comparación.
Errores habituales
- Contar reglas en lugar de técnicas: veinte reglas para una técnica no cubren una segunda.
- Mapear sin fuentes de datos: una regla para una técnica cuyos logs no recoge nunca saltará.
- Ejercicios aislados: la cobertura se degrada a medida que cambian sistemas, parsers y atacantes. Vuelva a probar de forma periódica y tras cada cambio importante.
- Tratar ATT&CK como una lista de comprobación: describe comportamientos, no una lista completa de todos los ataques. Úselo para ordenar el razonamiento, no para sustituirlo.
Conclusiones
- ATT&CK divide los ataques en tácticas y técnicas que se pueden medir.
- Mapee cada regla, priorice las técnicas que le importan y pruébelas.
- Un mapa de cobertura respaldado por pruebas es la mejor evidencia de capacidad de detección para la dirección o los auditores.