Cada año decenas de miles de vulnerabilidades nuevas reciben un identificador CVE. Ninguna organización puede parchearlas todas con rapidez, y la mayoría no lo necesita: solo una pequeña parte llega a explotarse en ataques reales. El reto es encontrar esa parte. Esta guía explica las tres señales que más importan y cómo combinarlas.
CVSS: ¿cómo de grave podría ser?
El Common Vulnerability Scoring System puntúa la gravedad técnica de una vulnerabilidad de 0 a 10, según cómo se puede explotar (acceso por red o local, complejidad, privilegios necesarios, interacción del usuario) y su impacto en la confidencialidad, la integridad y la disponibilidad. CVSS v4.0 es la versión actual; muchos registros siguen teniendo puntuaciones v3.1.
CVSS responde a qué gravedad tendría si se explotara. No responde a qué probabilidad hay de que se explote. Una gran parte de las vulnerabilidades publicadas puntúa 7,0 o más, por lo que «parchear todo lo alto y crítico» se convierte enseguida en una lista imposible.
EPSS: ¿qué probabilidad hay de explotación?
El Exploit Prediction Scoring System, mantenido por FIRST, estima la probabilidad de que una vulnerabilidad se explote en los próximos 30 días. Es un modelo basado en datos que se actualiza a diario, y su resultado es una probabilidad entre 0 y 1, junto con un percentil.
La mayoría de las vulnerabilidades tiene una puntuación EPSS muy baja. Un grupo pequeño la tiene alta, y ahí es donde debe ir la atención.
CISA KEV: ¿se está explotando ya?
El catálogo de vulnerabilidades explotadas conocidas (KEV), publicado por la agencia estadounidense CISA, recoge las vulnerabilidades con pruebas fiables de explotación activa y una corrección clara. Las agencias federales de EE. UU. deben corregirlas en plazos fijos; para el resto es una de las señales públicas más sólidas de que una vulnerabilidad es un riesgo real.
Europa tiene su propia visión con la base de datos europea de vulnerabilidades de ENISA (EUVD), que añade contexto europeo, información de fabricantes y productos y marcas de explotación.
Combine las señales
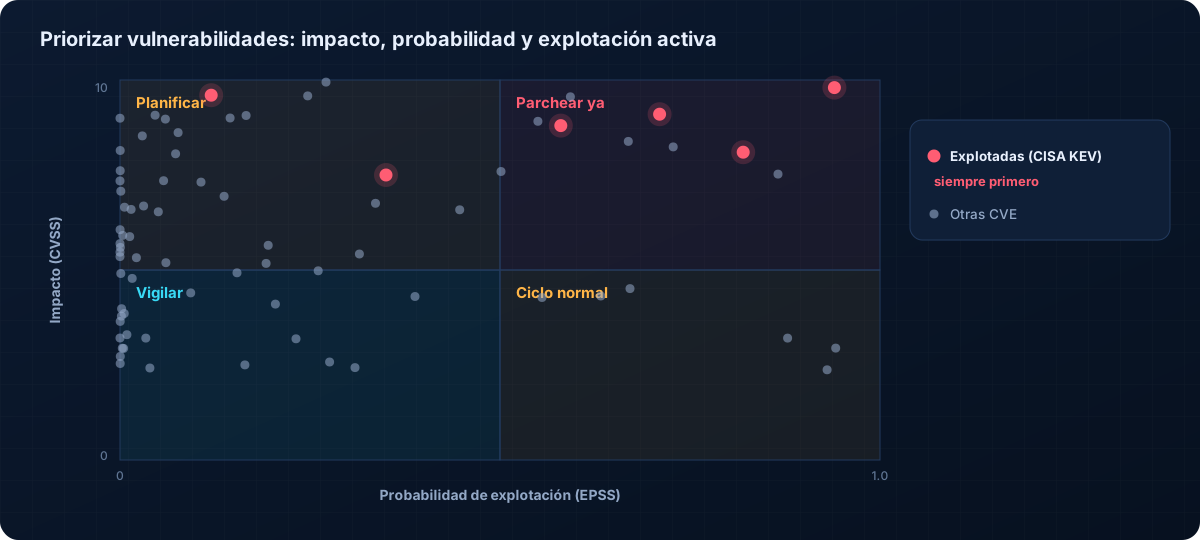
Un orden de trabajo sencillo y defendible:
| Prioridad | Condición | Plazo |
|---|---|---|
| 1 | En CISA KEV y presente en un sistema expuesto | Inmediato |
| 2 | EPSS alto y CVSS alto | Días |
| 3 | CVSS alto, EPSS bajo, expuesto a internet | Próximo ciclo de parches |
| 4 | Todo lo demás | Mantenimiento habitual |
Los umbrales exactos dependen de su capacidad, pero el principio se mantiene: la probabilidad y la explotación confirmada deciden el orden; el impacto decide la urgencia dentro de cada grupo.
Añada su propio contexto
Las puntuaciones públicas no saben nada de su entorno. Ajústelas según:
- Exposición: un servidor expuesto a internet importa más que una máquina de laboratorio aislada.
- Valor del activo: primero los sistemas con datos de clientes o que sostienen la producción.
- Controles compensatorios: un servicio vulnerable tras controles de acceso sólidos puede esperar.
- Disponibilidad de la corrección: si no hay parche, busque medidas alternativas del fabricante y vigile la explotación.
Dónde se escapan las CVE nuevas
Las CVE recién publicadas suelen pasar días sin puntuación mientras se analizan. Los atacantes no esperan a las puntuaciones. APEX Threat Intelligence lo resuelve usando la puntuación de la autoridad de numeración (CNA) cuando existe, después la de NVD y, si aún no hay ninguna, una estimación por IA claramente marcada como tal. También enlaza cada CVE con los datos de KEV, EPSS y EUVD y busca avisos y correcciones de los fabricantes.
Conclusiones
- CVSS mide el impacto, EPSS estima la probabilidad y KEV confirma la explotación.
- Corrija primero las entradas de KEV en sistemas expuestos y después los problemas de alta probabilidad y alto impacto.
- Añada su contexto: la exposición y el valor para el negocio cambian el orden.
- Mida el avance como riesgo eliminado, no como número de parches aplicados.