La inteligencia de amenazas es información sobre amenazas que ayuda a una organización a tomar mejores decisiones de seguridad. Lo importante es esa última parte. Una lista de un millón de direcciones IP maliciosas son datos; saber que una de ellas contactó ayer con su servidor de correo, y que pertenece a una campaña de phishing activa, es inteligencia.
Tres niveles de inteligencia de amenazas
- Estratégica: tendencias, actores de amenazas y sus motivaciones, para decisiones de dirección y de riesgo.
- Operativa: campañas y métodos de los atacantes, a menudo descritos con técnicas de MITRE ATT&CK.
- Táctica: indicadores de compromiso concretos que las herramientas pueden buscar automáticamente.
La mayoría de las organizaciones empieza por el nivel táctico porque se conecta directamente con firewalls, pasarelas de correo y SIEM. Los otros niveles deciden qué indicadores merecen atención.
Tipos de indicadores de compromiso
| Indicador | Ejemplo | Vida útil |
|---|---|---|
| Dirección IP (IPv4/IPv6) | 203.0.113.45 | Corta: las direcciones se reasignan rápido |
| Dominio | login-example.com | Media |
| URL | https://example.com/factura.php | De corta a media |
| Hash de archivo (MD5, SHA-1, SHA-256, SHA-512) | SHA-256 de un documento malicioso | Larga para ese archivo exacto |
| Vulnerabilidad (CVE) y debilidad (CWE) | Identificadores CVE | Larga |
Los indicadores de la base de la «pirámide del dolor» (hashes, IP) son fáciles de recoger pero también fáciles de cambiar para el atacante. Los comportamientos y las técnicas cuestan más de cambiar, por eso la búsqueda de indicadores debe complementar la detección de comportamientos, no sustituirla.
De dónde vienen los indicadores
Entre las fuentes públicas y comunitarias están los catálogos gubernamentales como CISA KEV, las bases de datos de malware y URL como las de abuse.ch, plataformas comunitarias como AlienVault OTX, los avisos de los fabricantes y estándares de intercambio como STIX (el formato de datos) y TAXII (el transporte). Los servicios comerciales añaden puntuaciones de reputación y análisis.
Por qué las fuentes en bruto generan ruido
Conectar decenas de fuentes directamente a un firewall o a un SIEM suele crear más problemas de los que resuelve:
- Duplicados: el mismo indicador aparece en varias fuentes con etiquetas distintas.
- Datos caducados: direcciones IP maliciosas el mes pasado pueden pertenecer hoy a un servicio legítimo.
- Sin contexto: un indicador sin fuente, fecha ni campaña no se puede valorar.
- Falsos positivos: el alojamiento compartido y las redes de distribución de contenidos ponen sitios buenos y malos en las mismas direcciones.
Enriquecimiento y contexto
El enriquecimiento responde a las preguntas que se haría un analista sobre un indicador: cuántas fuentes lo publican, qué dicen los servicios de reputación, dónde se encuentra, a qué resuelve y a qué campaña o actor pertenece.
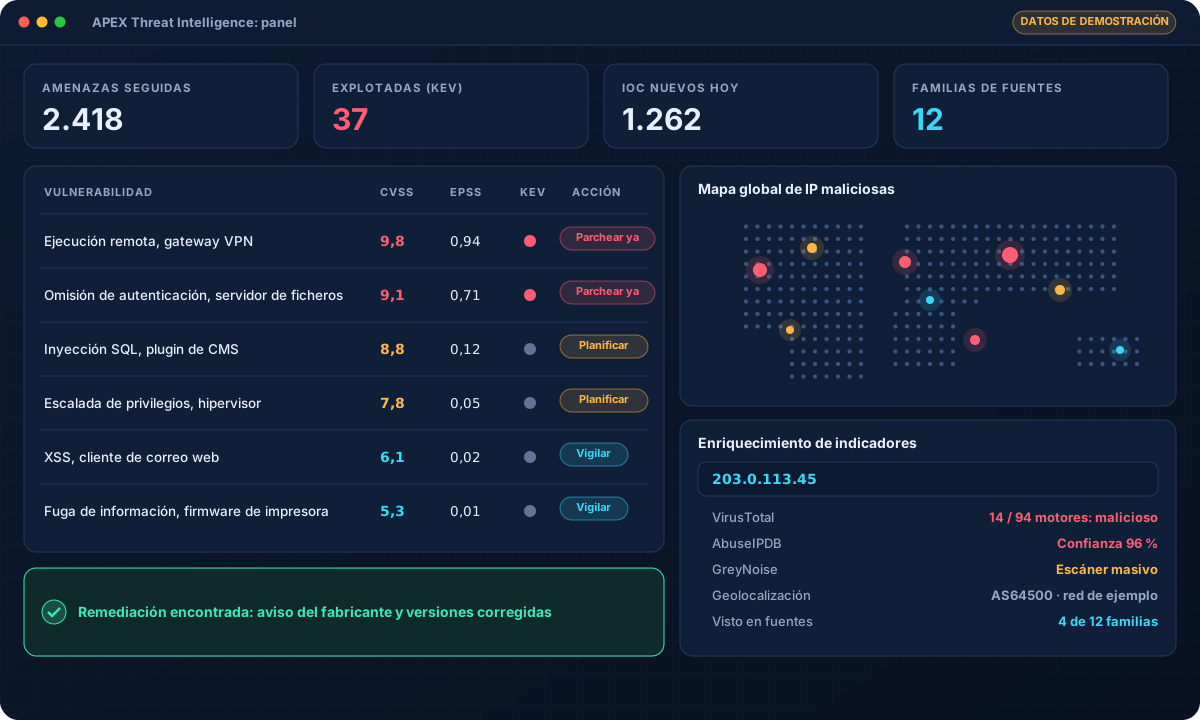
APEX Threat Intelligence guarda cada indicador una sola vez, registra todas las fuentes que lo publicaron y lo enriquece con servicios como VirusTotal, AbuseIPDB, GreyNoise y la geolocalización de ipinfo. Su vista Threat Hunt muestra cuántas fuentes publican el mismo indicador, una de las formas más rápidas de separar la señal del ruido.
Poner la inteligencia a trabajar
- Cruce con sus logs: busque los indicadores de alta confianza en los logs recientes de firewall, DNS y proxy.
- Bloquee de forma selectiva: bloquee los indicadores con pruebas sólidas, recientes y de varias fuentes; vigile el resto.
- Haga caducar los indicadores: asigne una vida útil a cada tipo y elimine automáticamente las entradas antiguas.
- Alimente la gestión de vulnerabilidades: las CVE explotadas que aparecen en las fuentes deben subir directamente al principio de la lista de parches.
- Cierre el ciclo: registre qué indicadores produjeron hallazgos reales y dé preferencia a esas fuentes.
Conclusiones
- La inteligencia son datos con contexto que llevan a una decisión.
- Los indicadores son útiles pero duran poco; los comportamientos duran más.
- Depure, enriquezca y haga caducar los indicadores antes de que lleguen a las herramientas de bloqueo.
- Cuente las fuentes: un indicador publicado por varias fuentes independientes merece más confianza.