Priorizar vulnerabilidades con CVSS, EPSS y CISA KEV
Por qué CVSS por sí solo orienta mal el parcheo, qué aportan EPSS y el catálogo de vulnerabilidades explotadas de CISA, y un método sencillo para decidir qué corregir primero.
Leer el artículo
Plataforma de inteligencia de amenazas
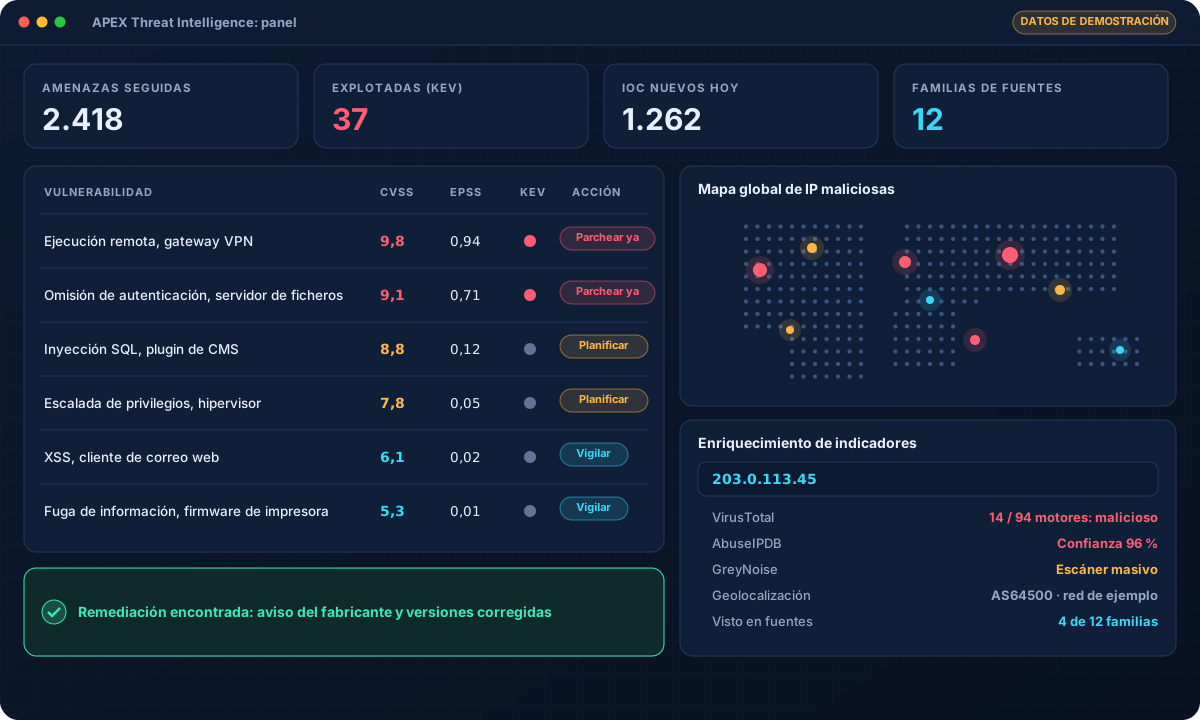
APEX Threat Intelligence recoge vulnerabilidades, CVE explotadas, indicadores de compromiso e información de actores de amenazas de fuentes públicas y comerciales, los enriquece con contexto y enlaza cada uno con su remediación, para que los analistas dejen de saltar entre decenas de sitios.
Visión general
Los equipos de seguridad leen cada día avisos de CISA, entradas de NVD, boletines de fabricantes, bases de datos de malware y fuentes comunitarias. Cada fuente tiene su formato y la misma amenaza aparece en varias. El resultado son horas de copiar y pegar y decisiones tomadas sin la imagen completa.
APEX Threat Intelligence reúne esas fuentes. Guarda cada amenaza, CVE e indicador una sola vez, registra qué fuentes lo publicaron, lo enriquece con gravedad, probabilidad de explotación y reputación, y busca automáticamente avisos y correcciones de los fabricantes.
Cybercontrol la usa a diario para indicar a sus clientes qué vulnerabilidades e indicadores importan para su tecnología. Las organizaciones con analistas propios pueden desplegarla para su equipo.
Capacidades
Todas las capacidades siguientes existen en la versión actual del producto.
Recolectores programados leen 12 familias de fuentes y guardan cada elemento una sola vez, con sus fuentes.
Un catálogo de CVE construido con los datos del CVE Project y enriquecido con las fuentes en las que confían los analistas.
Las CVE nuevas suelen pasar días sin puntuación. El producto calcula una puntuación efectiva a partir de la del CNA, después la de NVD y, si aún no existe ninguna, una estimación por IA.
IPv4, IPv6, dominios, URL, hashes MD5, SHA-1, SHA-256 y SHA-512, además de identificadores CVE y CWE, enriquecidos con servicios de reputación.
Un catálogo de actores de amenazas validado con IA, descubierto a partir del contenido almacenado y de búsquedas web, con incidentes con nombre.
Para cada amenaza, el producto busca avisos de fabricantes, parches y medidas alternativas, y ordena primero los resultados de dominios de confianza.
Un mapa global de IP maliciosas en el panel sitúa la infraestructura maliciosa por geolocalización, con marcadores coloreados por gravedad.
Acceso por roles, autenticación en dos pasos obligatoria y una API REST de solo lectura para sus propias herramientas.
Por dentro
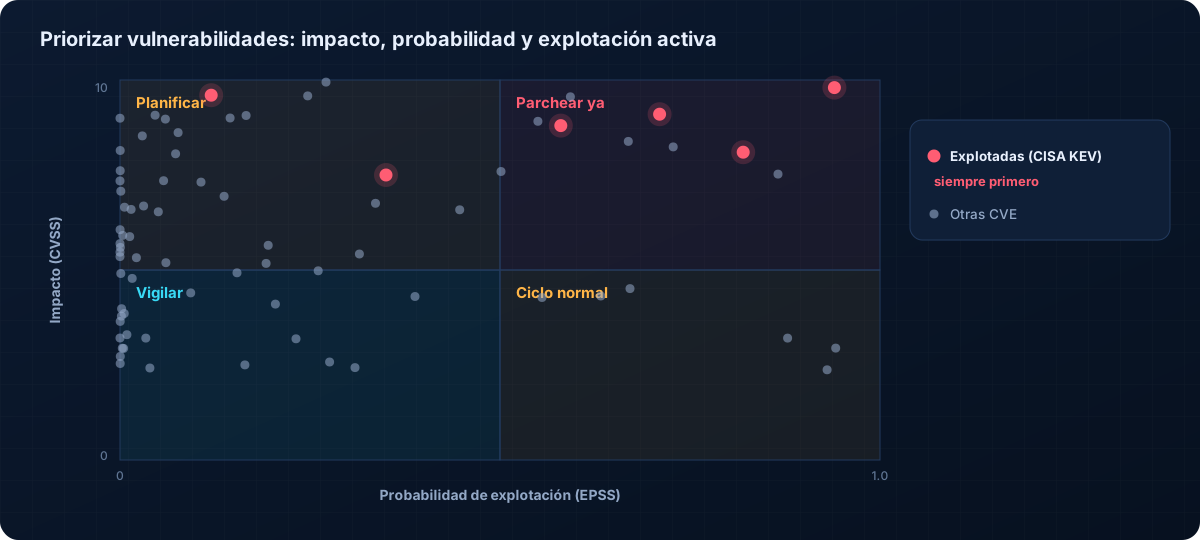
La gravedad por sí sola orienta mal: la mayoría de las vulnerabilidades con puntuación alta nunca se explota. El producto muestra juntos el impacto, la probabilidad de explotación y la explotación confirmada.
Casos de uso
Decidir qué vulnerabilidades corregir esta semana según su explotación real y no solo su puntuación.
Consultar una IP, dominio, URL o hash en muchas fuentes de reputación a la vez durante el triaje.
Preparar resúmenes semanales de CVE explotadas, campañas y actores para la dirección y los equipos de TI.
Usar la colección de indicadores y la API para enriquecer detecciones y bloquear infraestructura maliciosa conocida.
Especificaciones
Detalles de despliegue e integración de la versión actual (1.0).
Úsela a través de nuestro servicio gestionado de inteligencia de amenazas, operado y actualizado por nosotros.
Instalada en sus servidores Linux, con su base de datos y sus claves de API para los servicios de enriquecimiento.
| Fuentes | 12 familias de recolectores más VirusTotal; fuentes de texto plano adicionales por URL o CSV |
|---|---|
| Enriquecimiento de CVE | NVD CVE 2.0, CISA KEV, EPSS, ENISA EUVD (CVSS v4), cve.org/MITRE, MSRC, Rapid7, Tenable |
| Tipos de indicadores | IPv4, IPv6, dominio, URL, MD5, SHA-1, SHA-256, SHA-512, CVE, CWE |
| Servicios de enriquecimiento | VirusTotal, MetaDefender, AbuseIPDB, GreyNoise, UrlVoid, DomScan, ipinfo.io |
| IA | Ollama (local) o Anthropic Claude; el asistente conversacional requiere Claude |
| API | API REST de solo lectura, /api/v1 (estado, amenazas, IOC, búsqueda, perfiles de escáner) |
| Control de acceso | Roles de administrador y colaborador, 2FA TOTP obligatoria, contraseñas con bcrypt |
| Base de datos | SQLite o PostgreSQL |
| Despliegue | Aplicación web en servidores Linux, un nodo o principal con réplica |
| No incluido | Notificaciones push, exportación de informes e inicio de sesión único no forman parte de la versión actual |
APEX Threat Intelligence
Las fuentes públicas como CISA KEV, NVD y EPSS funcionan sin claves. Los servicios de enriquecimiento como VirusTotal, AbuseIPDB o GreyNoise usan sus propias claves de API, sujetas a sus licencias.
No en la versión actual. Los analistas trabajan en la consola, y el servicio gestionado de Cybercontrol convierte los hallazgos relevantes en avisos para los clientes.
Sí. Con Ollama los modelos se ejecutan localmente en su infraestructura. Anthropic Claude es opcional y solo es necesario para el asistente conversacional.
Sí, mediante la API REST de solo lectura, que devuelve amenazas, indicadores y resultados de búsqueda en JSON.
Recursos
Por qué CVSS por sí solo orienta mal el parcheo, qué aportan EPSS y el catálogo de vulnerabilidades explotadas de CISA, y un método sencillo para decidir qué corregir primero.
Leer el artículo
Qué es la inteligencia de amenazas, los principales tipos de indicadores de compromiso, por qué las fuentes en bruto generan ruido y cómo el enriquecimiento, la depuración y el contexto las convierten en decisiones.
Leer el artículo
Guía práctica de MITRE ATT&CK: tácticas, técnicas y subtécnicas, cómo mapear las reglas del SIEM y cómo construir un mapa de cobertura que muestre lo que realmente detecta.
Leer el artículoReserve una demostración y le mostraremos qué amenazas actuales y CVE explotadas afectan a los productos que usa.
Contacto
Cuéntenos sobre su empresa y lo que le preocupa. Un especialista le responderá con los siguientes pasos y, si lo desea, programará una evaluación inicial gratuita o una demostración.