Servicios de ciberseguridad · Tecnología propia

Ciberseguridad de nivel empresarial. Protección que crece con su negocio.

Cybercontrol Technology protege a empresas y pymes con monitorización continua, inteligencia de amenazas, gestión de vulnerabilidades, ingeniería SIEM y respuesta a incidentes. Nuestros especialistas lo hacen con APEX, la plataforma de seguridad que diseñamos y desarrollamos nosotros mismos.

  • Tecnología APEX propia
  • Atención en español e inglés
  • Nuestra nube o sus instalaciones

La plataforma APEX en cifras

12familias de fuentes de inteligencia de amenazas
56formatos de logs de dispositivos generados
90escenarios de ataque para probar la detección
102firmas de tecnologías web detectadas

Las cifras describen las capacidades del software APEX, no resultados de clientes.

Capacidades de ciberseguridad

Ocho disciplinas, un único socio de seguridad responsable

Empiece por el servicio que más necesita y añada otros a medida que crece. Cada servicio lo prestan nuestros especialistas, con un alcance claro, informes periódicos y la tecnología APEX detrás.

Monitorización continua de seguridad

Recogemos y analizamos los eventos de seguridad de sus firewalls, servidores, equipos, servicios en la nube y sistemas de identidad, y actuamos sobre los que importan.

Por qué importa
La mayoría de las intrusiones deja rastros en los logs días antes del daño. Si nadie los vigila, esas señales se pierden.
Riesgos que cubre
Robo de cuentas, malware, preparación de ransomware, exfiltración de datos, abuso de cuentas privilegiadas.
Cómo lo prestamos
Conectamos sus fuentes de logs a un SIEM, normalizamos los datos, ajustamos reglas de detección mapeadas a MITRE ATT&CK y revisamos las alertas con los pasos de respuesta acordados en su plan.
Beneficio para el negocio
Las amenazas se detectan pronto, cuando aún es barato detenerlas, y usted recibe explicaciones claras en lugar de alertas en bruto.

Inteligencia de amenazas

Seguimos las nuevas vulnerabilidades, las CVE explotadas activamente, los indicadores de compromiso y los actores de amenazas, y le decimos cuáles afectan a su organización.

Por qué importa
Cada semana se publican miles de vulnerabilidades e indicadores. Lo difícil es saber cuáles pocos le afectan a usted.
Riesgos que cubre
Explotación de vulnerabilidades conocidas, campañas de phishing y malware, ataques desde infraestructura maliciosa conocida.
Cómo lo prestamos
APEX Threat Intelligence reúne 12 familias de fuentes, enriquece las CVE con datos de NVD, CISA KEV, EPSS y ENISA EUVD, y nuestros analistas cruzan los resultados con su tecnología.
Beneficio para el negocio
Menos sorpresas y decisiones de parcheo más rápidas, centradas en amenazas que se explotan en la realidad.

Gestión de vulnerabilidades

Análisis periódicos de sus redes, servidores y aplicaciones web, priorizados por riesgo real, con pasos de corrección concretos.

Por qué importa
Los sistemas sin parchear siguen siendo una de las vías de entrada más comunes. Una lista larga de hallazgos sin prioridades no se corrige.
Riesgos que cubre
Servicios explotables expuestos a internet, software desactualizado, configuraciones débiles, sistemas olvidados.
Cómo lo prestamos
Analizamos de forma programada, ordenamos los hallazgos por CVSS, probabilidad EPSS y presencia en CISA KEV, verificamos los críticos y seguimos la corrección con su equipo.
Beneficio para el negocio
Su esfuerzo se dedica a las correcciones que más riesgo eliminan, y el avance se mide de un informe a otro.

Ingeniería SIEM y pruebas de detección

Diseñamos, desplegamos y ajustamos plataformas SIEM: fuentes de logs, parsers, reglas de detección y paneles, y demostramos que las detecciones funcionan.

Por qué importa
Muchos SIEM recogen datos pero no ven los ataques porque los parsers fallan, los campos no coinciden o las reglas nunca se probaron.
Riesgos que cubre
Brechas de detección silenciosas, fatiga de alertas, logs sin analizar, incumplimientos en la retención de registros.
Cómo lo prestamos
Mapeamos sus fuentes, normalizamos campos, escribimos y ajustamos reglas mapeadas a ATT&CK y después reproducimos ataques realistas con APEX JediSyslogger para confirmar que cada detección salta.
Beneficio para el negocio
Un SIEM en el que puede confiar, con pruebas de lo que detecta y una lista de las brechas que quedan.

Respuesta a incidentes

Cuando ocurre algo, le ayudamos a contenerlo, investigarlo, recuperarse y cerrar la brecha que lo permitió.

Por qué importa
Las primeras horas de un incidente deciden su coste. Actuar sin método destruye evidencias y extiende el daño.
Riesgos que cubre
Ransomware, fraude por correo electrónico corporativo, cuentas comprometidas, infecciones de malware, fugas de datos.
Cómo lo prestamos
Seguimos un proceso estructurado: triaje, contención, recogida de evidencias, erradicación, recuperación e informe de lecciones aprendidas, con comunicación clara en todo momento.
Beneficio para el negocio
Menos tiempo de inactividad, evidencias preservadas y mejoras concretas para que el mismo incidente no se repita.

Monitorización de sitios web y certificados

Disponibilidad, configuración HTTPS, certificados TLS y velocidad de sus sitios y aplicaciones web.

Por qué importa
Un certificado caducado o una web lenta cuestan ventas y confianza, y suelen ser los clientes quienes lo notan primero.
Riesgos que cubre
Caídas, certificados caducados o mal configurados, ajustes TLS débiles, redirecciones HTTPS ausentes, páginas lentas.
Cómo lo prestamos
APEX Pingmora comprueba sus sitios desde cada minuto hasta una vez al día, registra los detalles de TLS y de tiempos y genera informes de disponibilidad; nuestro equipo hace el seguimiento de caídas y certificados próximos a caducar.
Beneficio para el negocio
Los problemas se corrigen antes de que los vean sus clientes, y la dirección recibe informes de disponibilidad comprensibles.

Formación en concienciación

Formación práctica para que su personal reconozca el phishing, proteja sus contraseñas y trate los datos con seguridad.

Por qué importa
La mayoría de los ataques empieza por una persona: un correo convincente, una contraseña reutilizada o una petición de pago urgente.
Riesgos que cubre
Phishing, robo de credenciales, fraude en facturas y pagos, divulgación accidental de datos.
Cómo lo prestamos
Sesiones breves en español o inglés, adaptadas a su sector y a ejemplos reales, con reglas sencillas que se recuerdan.
Beneficio para el negocio
Su equipo se convierte en una línea de defensa en lugar del eslabón más débil.

Apoyo en cumplimiento

Le ayudamos a prepararse para los requisitos del RGPD, ISO 27001 y NIS2 con políticas, evidencias y controles técnicos.

Por qué importa
Reguladores, clientes y aseguradoras piden cada vez más pruebas de seguridad, no promesas.
Riesgos que cubre
Sanciones, auditorías fallidas, licitaciones perdidas, riesgos cibernéticos que no se pueden asegurar.
Cómo lo prestamos
Análisis de brechas frente al marco, un plan priorizado, ayuda para redactar políticas y procedimientos, y evidencias técnicas procedentes de la monitorización y la gestión de vulnerabilidades.
Beneficio para el negocio
Un camino realista hacia el cumplimiento que además reduce el riesgo real, no solo el papeleo.

El ecosistema tecnológico APEX

Software propio detrás de cada servicio

APEX es una familia de aplicaciones de seguridad diseñadas y desarrolladas por Cybercontrol. Las usamos para prestar nuestros servicios y también pueden desplegarse para su propio equipo. Como el código es nuestro, lo adaptamos a sus necesidades en lugar de esperar a un fabricante.

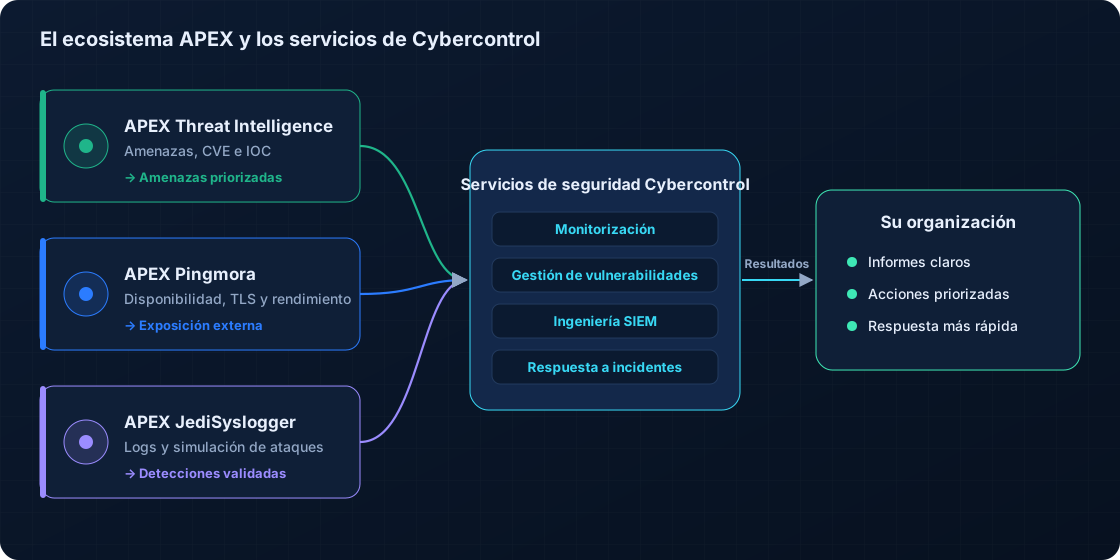
Diagrama: APEX Threat Intelligence, APEX Pingmora y APEX JediSyslogger aportan amenazas priorizadas, exposición externa y detecciones validadas a los servicios de seguridad de Cybercontrol, que entregan informes, acciones priorizadas y una respuesta más rápida a su organización
Cómo las aplicaciones APEX sustentan los servicios de Cybercontrol.

Cómo trabajan juntas las aplicaciones

  • Saber qué importaThreat Intelligence nos indica qué vulnerabilidades e indicadores se están usando en ataques reales.
  • Ver lo que ve un atacantePingmora vigila desde fuera sus sitios web públicos, su configuración HTTPS y sus certificados.
  • Demostrar que la detección funcionaJediSyslogger reproduce ataques realistas para confirmar que su SIEM genera las alertas correctas.
  • Actuar con contextoNuestros analistas combinan las tres visiones en prioridades y pasos de respuesta claros para su equipo.

Plataforma de inteligencia de amenazas

APEX Threat Intelligence

Un único lugar para investigar cada amenaza: vulnerabilidades, CVE explotadas e indicadores de compromiso de fuentes públicas y comerciales, enriquecidos y enlazados con su remediación.

Alimenta nuestros servicios de monitorización y de vulnerabilidades con amenazas reales y priorizadas.

  • 12 familias de fuentes, de CISA KEV a TAXII/STIX
  • CVE enriquecidas con NVD, KEV, EPSS y ENISA EUVD
  • Enriquecimiento de IOC y mapa global de IP maliciosas
  • Búsqueda automática de remediaciones y análisis asistido por IA

Monitorización de disponibilidad, TLS y rendimiento

APEX Pingmora

Sepa que sus sitios están en línea, son seguros y rápidos. Pingmora comprueba sus aplicaciones web de forma programada y muestra cuándo un sitio cae, se ralentiza o está a punto de perder su certificado.

Aporta a nuestro servicio de monitorización web una visión externa de sus sitios, certificados y exposición.

  • Comprobaciones HTTP y HTTPS con verificación de palabras clave
  • Detalles del certificado TLS y cuenta atrás de caducidad
  • Tiempos divididos en DNS, conexión, TLS, primer byte y transferencia
  • 102 firmas de tecnologías e informes programados

Pruebas de SIEM y simulación de ataques

APEX JediSyslogger

Demuestre que su SIEM ve el ataque antes de que lo haga un atacante. JediSyslogger genera logs realistas de una infraestructura simulada, inyecta escenarios de ataque y muestra qué detecciones saltan.

Impulsa nuestro servicio de ingeniería SIEM: cada detección que construimos se prueba con ataques realistas.

  • Syslog RFC 3164 y RFC 5424 más 56 formatos de dispositivos
  • 90 escenarios de ataque, de la fuerza bruta al ransomware
  • Motor integrado con 54 reglas de detección etiquetadas con ATT&CK
  • Salida por syslog UDP/TCP y Splunk HEC

Cada aplicación funciona en la nube de Cybercontrol o en su propia infraestructura, según sus requisitos de ubicación de datos y control.

Conocimiento técnico

Cómo funcionan las operaciones de seguridad modernas

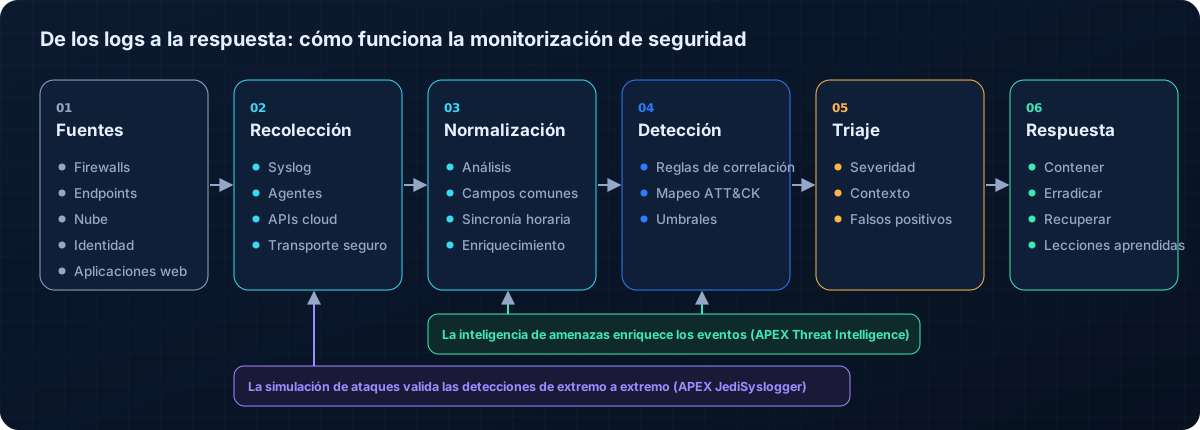
La seguridad es una cadena: los datos se recogen, se hacen comparables, se analizan y se actúa sobre ellos. Un fallo en cualquier eslabón crea puntos ciegos. Así construimos cada eslabón, explicado para directivos y para ingenieros.

Diagrama de una cadena de monitorización de seguridad: fuentes, recolección, normalización, detección, triaje y respuesta, enriquecida por inteligencia de amenazas y validada con simulación de ataques
La cadena de monitorización de seguridad y el papel de las aplicaciones APEX.

Arquitectura SIEM

La recolección, el análisis y la normalización en campos comunes convierten millones de líneas de log distintas en eventos que las reglas pueden correlacionar.

Leer la guía

MITRE ATT&CK

Un catálogo común de tácticas y técnicas de los atacantes que permite medir la cobertura de detección en lugar de suponerla.

Leer la guía

Priorizar vulnerabilidades

CVSS mide el impacto, EPSS estima la probabilidad de explotación y CISA KEV confirma la explotación activa. Juntos fijan el orden de trabajo.

Leer la guía

Inteligencia de amenazas e IOC

Las fuentes de IP, dominios, URL y hashes maliciosos solo son útiles cuando se enriquecen, se depuran y se cruzan con su entorno.

Leer la guía

Seguridad TLS

Los certificados caducan, las cadenas se rompen y los protocolos antiguos permanecen. La monitorización externa detecta lo que se pasa por alto.

Leer la guía

Respuesta a incidentes

Preparación, detección, contención, erradicación, recuperación y lecciones aprendidas: un método que limita el daño bajo presión.

Leer la guía

Superficie de ataque

Cada dominio, servicio y servidor de pruebas olvidado que expone a internet es una posible puerta de entrada. No se puede proteger lo que no se ha inventariado.

Leer la guía

Guías prácticas de seguridad escritas por nuestros ingenieros

Todos los artículos

Por qué Cybercontrol

Experiencia en seguridad y tecnología propia, trabajando juntas

La mayoría de los proveedores revende herramientas de terceros o vende software sin las personas que lo operen. Nosotros hacemos ambas cosas: desarrollamos la tecnología y la operamos para usted.

Tecnología propia

La plataforma APEX se desarrolla internamente. La ampliamos según sus necesidades y conocemos cada línea de lo que le protege.

Profundidad técnica

La ingeniería SIEM, las pruebas de detección, el análisis de vulnerabilidades y la gestión de incidentes son nuestro trabajo diario, no servicios subcontratados.

Despliegue flexible

Use nuestros servicios desde la nube de Cybercontrol o mantenga herramientas y datos en su propia infraestructura.

Informes claros

Los informes explican el riesgo en términos de negocio, con prioridades, responsables y avances medibles.

Atención bilingüe

Trabajamos con usted en español o en inglés, por escrito y en reuniones, con la misma calidad técnica.

Adaptado a usted

Los planes se ajustan a su empresa, su sector y sus obligaciones. Sin paquetes genéricos ni permanencias largas.

Cómo trabajamos

Una metodología en cuatro etapas, de la primera evaluación a la protección continua

Cada proyecto sigue el mismo ciclo probado. Siempre sabe qué hacemos, por qué y qué recibe al final de cada etapa.

  1. 01

    Evaluar

    Entendemos cómo funciona su negocio y medimos su exposición actual.

    • Entrevistas e inventario de sistemas críticos
    • Revisión de la superficie de ataque externa
    • Análisis de vulnerabilidades y revisión de configuración
    • Revisión de registros, copias de seguridad y control de accesos

    Usted recibeUn informe de riesgos priorizado y un plan con mejoras rápidas claras.

  2. 02

    Proteger

    Cerramos primero las brechas más importantes, con su equipo o en su lugar.

    • Parcheo y bastionado de sistemas expuestos
    • Autenticación multifactor y mínimo privilegio
    • Comprobación de copias y recuperación
    • Configuración segura de correo, web y nube

    Usted recibeCambios documentados y una superficie de ataque mediblemente menor.

  3. 03

    Monitorizar

    Nuestra plataforma y nuestros analistas vigilan su entorno y sus servicios públicos.

    • Recolección de logs y reglas de detección SIEM
    • Inteligencia de amenazas cruzada con su entorno
    • Monitorización de webs, TLS y disponibilidad
    • Pruebas de detección con ataques simulados

    Usted recibeInformes periódicos, alertas con contexto y un mapa de cobertura de sus detecciones.

  4. 04

    Responder y mejorar

    Actuamos ante los incidentes y convertimos cada lección en un control más fuerte.

    • Triaje, contención e investigación
    • Apoyo en la recuperación y la comunicación
    • Revisiones de lecciones aprendidas
    • Actualización de reglas, configuración y formación

    Usted recibeInformes de incidentes y una lista de mejoras que mantiene el riesgo a la baja.

Sectores y casos de uso

Seguridad adaptada a cómo funciona su sector

Cada sector se enfrenta a su propia combinación de atacantes, sistemas y normativas. Partimos de esas realidades y adaptamos a ellas la monitorización, las pruebas y los informes.

Servicios profesionales

Despachos, consultoras y asesorías custodian datos confidenciales de clientes y son objetivo frecuente de fraude por correo y robo de cuentas.

En qué nos centramosSeguridad del correo, protección de identidades, concienciación y monitorización de las suites ofimáticas en la nube.

Servicios financieros

Los datos de pago y de clientes atraen a atacantes organizados, y los reguladores esperan controles, registros y notificación de incidentes sólidos.

En qué nos centramosIngeniería SIEM, pruebas de detección, inteligencia de amenazas y evidencias listas para auditoría.

Salud

Clínicas y proveedores dependen de sistemas que deben estar siempre disponibles, y los historiales de pacientes son muy sensibles y objetivo habitual del ransomware.

En qué nos centramosPreparación frente al ransomware, comprobación de copias, gestión de vulnerabilidades y planes de respuesta a incidentes.

Industria

La producción depende de sistemas conectados, software antiguo y proveedores con acceso remoto, lo que amplía la superficie de ataque.

En qué nos centramosRevisión de la exposición de red, seguridad del acceso remoto, monitorización y planes de recuperación.

Comercio y e-commerce

Las tiendas online necesitan disponibilidad constante y certificados válidos, y gestionan pagos y datos personales a gran escala.

En qué nos centramosMonitorización de webs, TLS y rendimiento, análisis de aplicaciones web y concienciación frente al fraude.

Empresas tecnológicas

Las empresas de software y SaaS operan entornos cloud complejos y deben demostrar su seguridad a sus propios clientes corporativos.

En qué nos centramosMonitorización de logs cloud, cobertura de detección del SIEM, gestión de vulnerabilidades y evidencias de cumplimiento.

Estos son patrones de riesgo habituales en cada sector. Cada proyecto se adapta a sus sistemas y obligaciones tras la evaluación inicial.

Para pymes

Seguridad de gran empresa, a la medida de las pymes

Los ataques automatizados alcanzan a quien esté expuesto, sea cual sea su tamaño. Damos a las empresas más pequeñas los mismos métodos que usan las grandes organizaciones, sin necesidad de un equipo de seguridad propio.

Esencial

Para pequeñas empresas que dan el primer paso

  • Evaluación inicial de seguridad
  • Monitorización de sitios web, disponibilidad y certificados
  • Análisis de vulnerabilidades mensual
  • Avisos de amenazas que afectan a su entorno
  • Informe mensual en lenguaje claro
Pedir presupuesto

Empresa

Para organizaciones con su propio equipo de TI o seguridad

  • Todo lo del plan Profesional
  • Diseño, ajuste y pruebas de detección del SIEM
  • Plataforma APEX desplegada para su equipo
  • Inteligencia de amenazas adaptada a su sector
  • Apoyo en cumplimiento (RGPD, ISO 27001, NIS2)
  • Contacto de seguridad asignado
Pedir presupuesto

Cada plan se presupuesta para su empresa: sin sorpresas ni permanencias largas.

Preguntas frecuentes

Preguntas frecuentes

¿Es mi empresa demasiado pequeña para ser un objetivo?

No. Los ataques automatizados recorren todo internet y alcanzan a quien esté expuesto. Las pymes son víctimas frecuentes de ransomware, phishing y robo de cuentas porque suelen tener menos defensas.

¿Necesito un equipo propio de TI o de seguridad?

No. Los planes Esencial y Profesional están pensados para empresas sin equipo de seguridad. Si ya lo tiene, trabajamos junto a él y le aportamos herramientas y apoyo especializado.

¿Con qué plataformas SIEM trabajan?

Nuestra ingeniería de detección es independiente de la plataforma: trabajamos sobre fuentes de logs, análisis, normalización de campos y reglas mapeadas a MITRE ATT&CK. APEX JediSyslogger envía eventos de prueba por syslog UDP o TCP y al HTTP Event Collector de Splunk, de modo que se puede probar la mayoría de los SIEM.

¿Pueden funcionar las aplicaciones APEX en nuestros servidores?

Sí. Las aplicaciones APEX pueden funcionar en la nube de Cybercontrol o en su infraestructura, según sus requisitos de ubicación de los datos y de control. Las opciones de despliegue varían según el producto; cada página de producto las detalla.

¿Cómo priorizan las vulnerabilidades?

Combinamos la puntuación de gravedad (CVSS), la probabilidad de explotación (EPSS) y la explotación confirmada en el catálogo de vulnerabilidades explotadas de CISA (KEV), y comprobamos qué está realmente expuesto en su entorno.

¿Qué incluye la evaluación gratuita?

Una conversación sobre su negocio y sus sistemas, una revisión de su exposición externa y un breve resumen escrito de los principales riesgos con los siguientes pasos recomendados. No hay obligación de continuar.

¿Almacenan nuestros datos?

Solo lo que un servicio necesita, como los logs que envía para la monitorización, durante un periodo de conservación acordado. Si los datos deben quedarse en su país o en sus instalaciones, desplegamos allí las herramientas.

¿En qué idiomas trabajan?

En español y en inglés, por escrito y en reuniones, para informes, formación y comunicación durante incidentes.

Sepa en qué punto está, sin coste

Solicite una evaluación de seguridad gratuita o una demostración de las aplicaciones APEX. Un especialista le responderá con los siguientes pasos.

Contacto

Hablemos de su seguridad

Cuéntenos sobre su empresa y lo que le preocupa. Un especialista le responderá con los siguientes pasos y, si lo desea, programará una evaluación inicial gratuita o una demostración.

Qué ocurre después

  • Un especialista lee su mensaje y le responde
  • Una breve llamada para entender sus necesidades
  • Una evaluación gratuita o una demostración a medida

Al enviar se abre su aplicación de correo con el mensaje preparado. Este sitio no almacena nada.