Toda organización sufrirá un incidente de seguridad en algún momento. Lo que separa un mal día de un desastre no suele ser el ataque en sí, sino la respuesta: la rapidez con que se detectó, si se preservaron las evidencias y si el equipo sabía quién decide qué. Un proceso claro y ensayado marca la diferencia.
El ciclo de respuesta a incidentes
La mayoría de los marcos, incluida la guía publicada por el NIST en SP 800-61, describen un ciclo y no una línea recta:
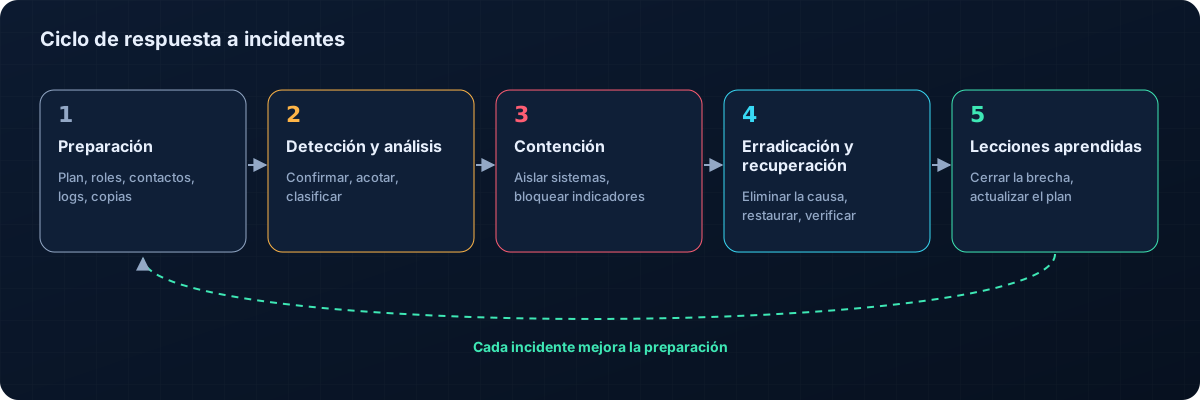
- Preparar: planes, contactos, herramientas, registros y copias listos antes de que ocurra nada.
- Detectar y analizar: reconocer que algo va mal y establecer su alcance y gravedad.
- Contener: detener la propagación preservando las evidencias.
- Erradicar: eliminar el acceso del atacante, el malware y la persistencia.
- Recuperar: restaurar los sistemas con seguridad y vigilar si el atacante vuelve.
- Aprender: revisar lo ocurrido y mejorar los controles.
Preparación: el trabajo que compensa después
- Un plan de incidentes con funciones, capacidad de decisión y vías de escalado. ¿Quién puede desconectar un servidor? ¿Quién habla con los clientes?
- Contactos de TI, dirección, asesoría jurídica, aseguradoras, especialistas externos y, cuando proceda, autoridades.
- Registros conservados el tiempo suficiente para investigar: las intrusiones se descubren a menudo semanas después de empezar.
- Copias de seguridad probadas, con al menos una copia que los atacantes no puedan alcanzar ni borrar.
- Ejercicios: un breve ejercicio de simulación una o dos veces al año revela la mayoría de las carencias de un plan.
Las primeras horas
Cuando una alerta o un aviso apuntan a un incidente:
- No se precipite ni borre: reinstalar una máquina de inmediato destruye las evidencias necesarias para entender lo ocurrido.
- Registre todo: empiece una cronología con horas, acciones y quién las realizó.
- Evalúe el alcance: ¿qué sistemas, cuentas y datos están afectados? ¿Sigue activo?
- Contenga de forma proporcionada: aísle de la red las máquinas afectadas, desactive las cuentas comprometidas y cambie las credenciales, bloquee las direcciones maliciosas conocidas.
- Escale: informe a quienes deciden según su plan e incorpore pronto a especialistas.
- Tenga en cuenta sus obligaciones: las leyes de protección de datos y normas como el RGPD y NIS2 pueden exigir notificaciones en plazos estrictos.
Erradicación y recuperación
Eliminar un único malware rara vez basta. Los atacantes suelen crear varias vías de vuelta: cuentas nuevas, tareas programadas, herramientas de acceso remoto o credenciales robadas. Erradicar significa encontrarlas y cerrarlas todas, y corregir después la debilidad que les permitió entrar.
La recuperación restaura los sistemas desde fuentes limpias, en un orden que respete las dependencias, con vigilancia adicional durante las semanas siguientes. Los sistemas restaurados deben parchearse y bastionarse antes de volver al servicio.
Lecciones aprendidas
Pocas semanas después de cerrar un incidente, celebre una revisión sin culpables: qué ocurrió, qué funcionó, qué no y qué va a cambiar. Convierta cada lección en una acción concreta con un responsable: una regla de detección nueva, un cambio de configuración, una sesión de formación o una actualización del plan.
Cómo ayudan las herramientas adecuadas
- La inteligencia de amenazas ayuda a entender rápidamente los indicadores encontrados en una investigación, como IP, dominios y hashes maliciosos, y los actores que hay detrás.
- Las detecciones probadas acortan el tiempo entre la primera acción maliciosa y la primera alerta.
- La monitorización externa muestra cuándo se ven afectados los servicios públicos y cuándo se recuperan.
Conclusiones
- Prepárese antes del incidente: plan, contactos, registros, copias y ejercicios.
- En las primeras horas, preserve las evidencias, contenga de forma proporcionada y escale.
- Erradique todas las vías de vuelta y recupere con cuidado.
- Convierta cada incidente en mejoras concretas.